

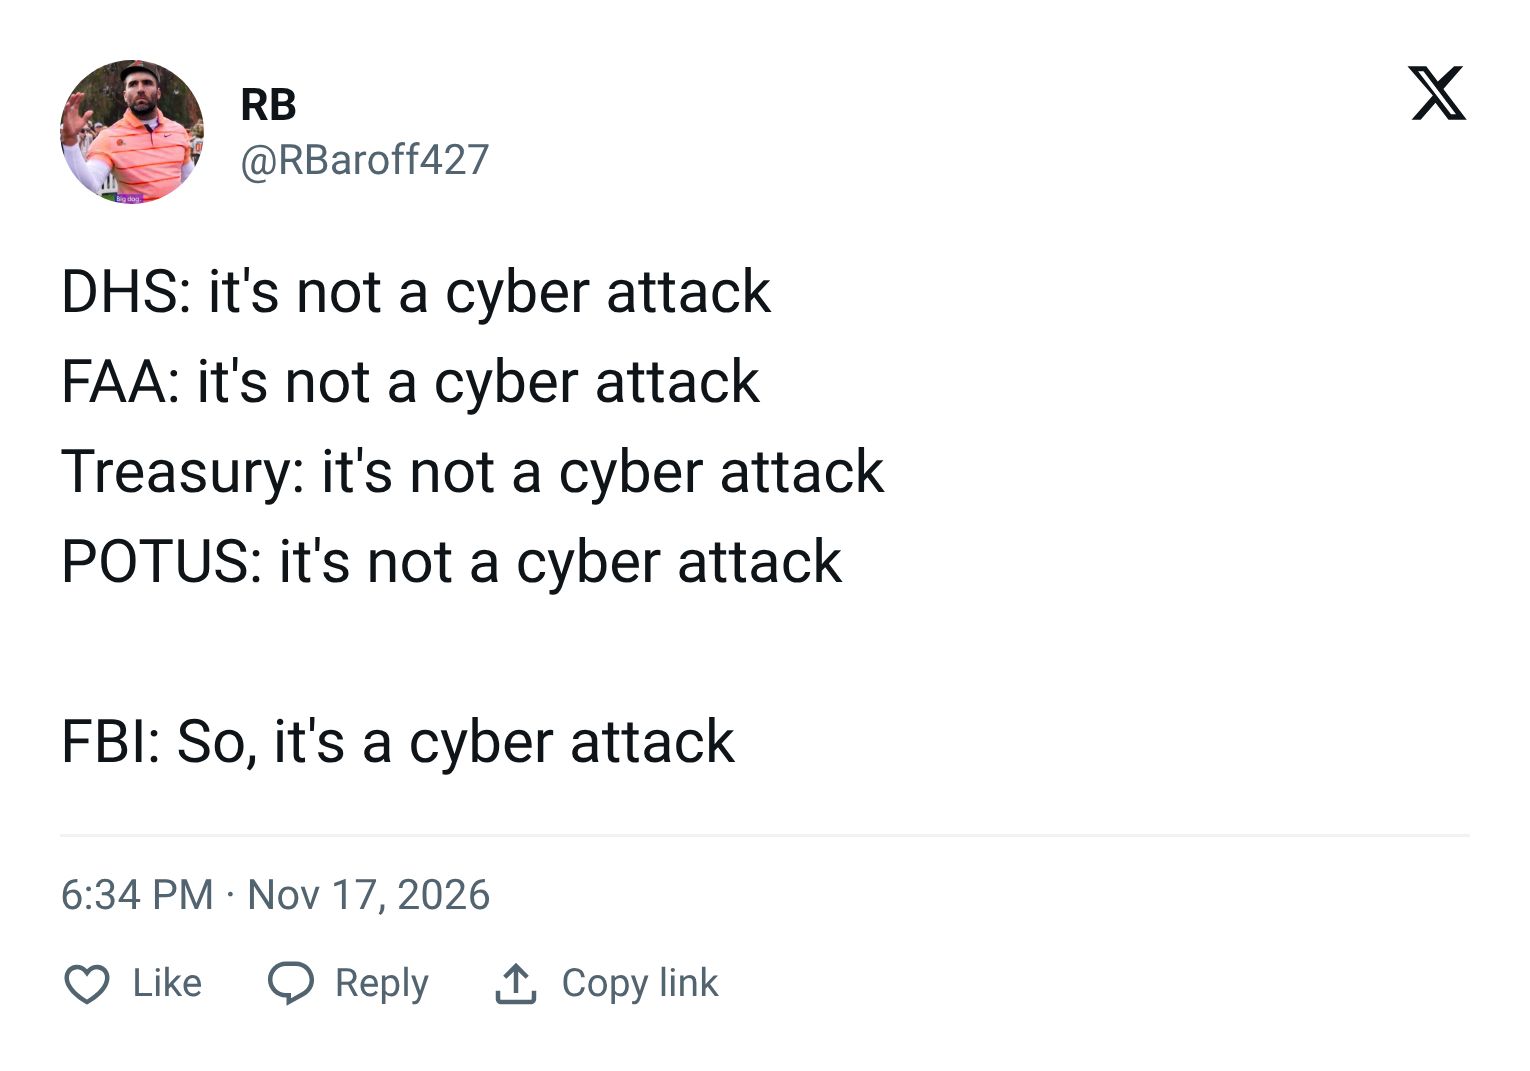
Semaine noire pour la disponibilité avec une série de pannes majeures.
La FAA a cloué au sol tout le trafic aérien américain après qu'un nouveau routeur Juniper, installé en pleine journée sur un site distant, a inondé son réseau de tentatives de connexion, déstabilisant 17 de ses 22 centres de contrôle. Environ 3 500 avions ont dû se poser et plus de 12 000 vols ont été annulés. La même semaine, un problème de mise à niveau du réseau a privé le monde d'Outlook, Teams et Copilot pendant près de deux jours. C’est ensuite au tour d’Apple qui a déconnecté ses utilisateurs d'iCloud, le réseau classifié de la NSA qui est tombé après l'application de correctifs et un bug matériel chez JPMorgan Chase qui a perturbé plusieurs banques américaines. Aucune de ces pannes n'est attribuée à une cyberattaque ou en tout cas le mot d’ordre est « pas de cyberattaque» !
Rien de nouveau. Récemment, la panne nationale d'Orange venait d'un bug logiciel Nokia qui avait emporté à la fois le cœur de réseau et ses secours (cf. newsletter #99), et GitHub avait subi près de huit heures de panne mondiale (cf. newsletter #91). Sans oublier CrowdStrike, sujet du documentaire d'ARTE à voir dans la section Vidéos. Rien de nouveau mais en une semaine, ça fait beaucoup 🤔.
Certains services sont devenus quasi systémiques. Un service cloud, un prestataire réseau ou un fournisseur IA et le monde entier est impacté. En Allemagne, les alertes email du système de traitement d'une piscine d'hôtel ne sont pas parvenues au personnel (à cause de la panne Outlook), causant 15 blessés par intoxication au chlore 😯.
Sommaire
Infos
Un attaquant a injecté du JavaScript dans le champ « Project JavaScript » de clients d'Optimizely, plateforme d'A/B testing, via une faille du processus d'inscription à Experimentation. Servi depuis le CDN légitime pendant environ 17 heures, le code a touché 188 scripts de 178 organisations (BBC, CNN, HSBC, Zoom, Salesforce, IKEA, Air France-KLM, etc.). Il remplaçait les adresses de wallets crypto, volait cartes bancaires, cookies et captures d'écran, et chargeait les exploit kits iOS Coruna et DarkSword. Le code aurait été servi lors d'environ 34 millions de pages vues.
Des attaquants ont volé une clé d'accès stockée chez Fireworks AI, fournisseur d'inférence de Cursor, pour copier un bucket contenant des traces historiques d'agents de code. Certaines contenaient des identifiants API en clair, utilisés pour accéder à des outils SaaS internes (dépôts archivés, support client, métriques) et à un credential de publication du marketplace d'extensions. Des copies malveillantes de l'extension Claude Code y sont restées environ 11 heures, installant des backdoors SSH persistantes chez jusqu'à 5 000 développeurs. L'incident s'inscrit dans la vague « Black October » visant les plateformes de développement IA, dont Railway, OpenCode et Warp.
Les versions 1.26.1 et 1.26.2 du package PyPI agent-framework de Microsoft, téléchargé environ 41 000 fois par semaine, ont embarqué un infostealer pendant près d'une heure. L'attaquant a utilisé un certificat client et une clé privée de l'ESRP, le pipeline interne de signature et de publication de Microsoft. Seules trois exfiltrations réelles ont été capturées. Il faut revenir à la 1.26.0 et changer les secrets.
Railway estime à 740 000 dollars l'usage frauduleux des clés de fournisseurs d'IA volées lors de l'intrusion d'octobre (cf. newsletter #99), et prendra en charge les frais non remboursés par les fournisseurs.
Les autorités américaines ont saisi l'infrastructure cloud de FaceStealer, campagne d'ingénierie sociale attribuée à BlueNoroff qui a dérobé plus de 400 millions de dollars en cryptomonnaies en 18 mois. Via des comptes Telegram, LinkedIn, Slack ou Discord détournés, les attaquants invitent leurs cibles sur de faux Zoom ou Teams hébergés sur des domaines typosquattés. Ils diffusent des vidéos préenregistrées d'anciennes victimes pour rendre les appels crédibles, puis introduisent un faux problème technique pour pousser les cibles à installer un malware.
Google Project Zero abandonne sa politique « 90 + 30 » au profit d'une règle « Full X » : les vulnérabilités seront publiées X jours après leur signalement, correctif disponible ou non. Le délai passe à 90 jours immédiatement, 60 jours en février 2027 puis 30 jours en janvier 2028. Les LLM accélèrent la découverte de failles et le reverse engineering des patchs.

Brian Krebs attribue l'administration de Qilin, ransomware-as-a-service le plus actif avec au moins 365 victimes revendiquées en trois mois, à Aleksey Yakovtsev, un Russe de 36 ans résidant à Saint-Pétersbourg. L'administrateur « Haise » avait mentionné son compte Telegram Alexbigboss44 lors de son inscription au forum RAMP, depuis saisi par le FBI. Qilin reverse au moins 80 % des rançons à ses affiliés.
Maersk indique que des attaquants ont accédé à un système hérité d'une précédente acquisition, sans impact sur ses autres systèmes ni sur les intégrations clients via API et EDI. L'annonce intervient trois jours après la revendication par le ransomware WhiteArmor d'une attaque contre LF Logistics, société hongkongaise rachetée par Maersk en 2022. Le groupe affirme avoir volé 100 Go de données (chauffeurs, entrepôts, clients) et exige 5 millions de dollars sous 30 jours. Au Brésil, l'autorité portuaire de Santos, également frappée par un ransomware, n'a restauré qu'environ 70 % de ses systèmes.
L'opération TorNado, menée de mai 2025 à octobre 2026 par des autorités de 14 pays avec Europol, a abouti à 354 arrestations de vendeurs et acheteurs actifs sur les marketplaces Archetyp, Nemesis, Tor2Door, Bohemia et Kingdom, ainsi que sur des forums, boutiques et messageries chiffrées. En Europe, plus de 60 millions d'euros en espèces et cryptomonnaies, 950 kg de drogues et 57 armes ont été saisis. Aux États-Unis, les saisies atteignent plus de 150 millions d'euros, 4,8 tonnes de drogues et 152 armes. L'opération succède notamment à DisrupTor, SpecTor et RapTor.
Le deuxième point de situation de l'opération REACTIV recense 64 nouvelles fuites de données portées à la connaissance de l'ANSSI depuis fin septembre, dont 5 concernant des ministères ou organismes sous tutelle. L'agence note une baisse importante des incidents côté ministères. Les causes restent l'absence de MFA, la sous-traitance, les infostealers, les failles IDOR et les défauts de configuration.
Le programme Installed Base associe la CISA à des fabricants d'équipements industriels (OEM) pour identifier et prévenir les opérateurs d'actifs OT vulnérables exposés sur internet. Les données publiques ne désignant souvent que le fournisseur d'accès, l'agence combine outils de scan open source, son service Cyber Hygiene et, si besoin, son pouvoir d'assignation administrative pour obtenir des FAI l'identité des propriétaires. Selon la CISA, ces notifications ont conduit au retrait de milliers d'actifs vulnérables d'Internet.

Deux torrents de données volées circulent simultanément. Le premier, ShinyHunters_MEGAPACK, pèserait 7,37 Tio et regroupe les données de victimes ayant refusé de payer la rançon, volées surtout en 2025 et 2026 : Amtrak, Vimeo, Bumble, Ameriprise, Dexcom, le Conseil européen, etc. Il contient aussi une base SQL apparemment issue de BreachForums. Le second, BF_CDN, compile 878 archives (973 Go) de bases anciennes vendues sur BreachForums et rehébergées par USDoD avant son arrestation : LinkedIn, Canva, Deezer, National Public Data, Collection1, etc. Combinés, ils faciliteraient des arnaques ciblées. Leur contenu n'a pas été vérifié.
La bêta 2 de macOS 27.3 rend plus granulaires les permissions Full Disk Access et Device Control and Data Access, cette dernière étant scindée en System & App Protection Override et Accessibility. L'utilisateur peut limiter l'accès à certaines apps ou certains dossiers, ou exiger une demande à chaque utilisation. Un indicateur signale qu'une app en contrôle une autre. Apple justifie ces changements par des usages de Full Disk Access exposant fichiers, emails et historique de navigation, des risques amplifiés par les agents IA autonomes.
Le 17 novembre, l'Assemblée nationale a adopté en première lecture, avec plus de deux ans de retard, le projet de loi Résilience. Il transpose les directives NIS 2 et REC et adapte le droit français au règlement DORA. Près de 20 000 organisations sont concernées. Les députés ont ajouté :
le recours à des solutions protégées des lois extraterritoriales (CLOUD Act) ;
une analyse de risque pour les logiciels dont le code source n'est pas vérifiable ;
l'intégration de la facturation électronique parmi les secteurs critiques ;
une notification unique des incidents à l'ANSSI et à la CNIL.
La prochaine étape sera la commission mixte paritaire.

Fuites de données
Le groupe suisse SGS, numéro un du contrôle technique en France avec 2 000 centres (Sécuritest, Auto Sécurité France, Vérif'Autos), confirme un vol de données visant des systèmes de gestion des rendez-vous en ligne. Noms, prénoms, adresses postales et e-mail, numéros de téléphone et numéros d'immatriculation pourraient avoir été consultés. Le pirate ChimeraZ, qui a déjà revendiqué des vols chez Renaissance, LFI ou dans le fichier national d'identification des animaux de compagnie, met en vente un fichier lié à 13 millions de plaques, chiffre non confirmé. Ces données alimentent notamment les arnaques par SMS usurpant l'Antai.
Maileva, filiale d'envoi de documents de Docaposte (groupe La Poste), a subi une intrusion exposant les noms, prénoms et adresses postales d'environ 22 millions de personnes. Les victimes sont les destinataires des courriers envoyés par ses entreprises clientes, comme des bailleurs sociaux, des laboratoires du groupe Inovie ou l'hôpital Foch via le sous-traitant Kiwee.care, dont des relances de paiement mentionnent montants et dates de soins. Le parquet de Paris a ouvert une enquête confiée à la Brigade de lutte contre la cybercriminalité (BL2C) pour atteinte à un système de traitement automatisé de données.
n0n, groupe d'extorsion russe apparu mi-septembre et revendiquant 224 victimes, affirme avoir dérobé des données concernant près d'un milliard de voyageurs chez Expedia. Le lot inclurait plus de 830 millions d'enregistrements issus de 35 programmes de fidélité, 333 millions d'enregistrements de comptes avec des tokens assimilables à des mots de passe, 58 millions de profils et du code source. Expedia confirme une intrusion via un fournisseur tiers de plateforme de données compromis, attribuée par des chercheurs au vol d'une clé de Qubole (cf. newsletter #101), sans valider ces chiffres.
Vulnérabilités
La vulnérabilité Java4Shell (CVE-2026-114938) est une corruption mémoire dans le traitement Base64 d'OpenJDK 17.0.6 et versions ultérieures. Elle n'est exploitable que sur les processeurs x86-64 compatibles AVX-512 VBMI. Calif a obtenu une exécution de code à distance (RCE) sans authentification sur Jira, Confluence, Jenkins et Keycloak, mais chaque cible demande une chaîne d'attaque propre. GreyNoise, WatchTowr et Cloudflare observent déjà des scans et des tentatives d'exploitation, sans compromission confirmée. Cisco, Siemens, Elastic, Red Hat et Atlassian confirment que leurs produits sont touchés, et plusieurs correctifs se font encore attendre. Oracle, Amazon, Microsoft et Azul ont publié des versions corrigées.
F5 corrige deux vulnérabilités HTTP/2 (CVSS 4.0 9.2) permettant une RCE non authentifiée dans NGINX et NGINX Plus. La CVE-2026-123007, présente depuis la 1.9.5, provoque via une rafale de trames WINDOW_UPDATE un dépassement du crédit de flow control puis une copie hors buffer, sur tout serveur HTTPS 64 bits, même statique. La CVE-2026-123633, un use-after-free, ne touche que les reverse proxies. L'ASLR ne bloque pas l'exploitation. 98,9 % des 11,94 millions d'hôtes affichant leur version sont vulnérables. Les correctifs sont en 1.30.7, 1.31.9 et NGINX Plus 37.0.8.1 ou 37.3.0.1, sinon désactiver HTTP/2.
La CVE-2026-42271, une injection de commandes dans les endpoints de test MCP de LiteLLM, était considérée comme nécessitant une authentification. Combinée à la CVE-2026-48710 (« BadHost »), un contournement de la validation du header Host dans Starlette, elle devient une RCE non authentifiée évaluée CVSS 10.
Baptisée SignDrop, une élévation de privilèges locale dans clfs.sys, driver du Common Log File System, a été publiée avec une preuve de concept par Abdelhamid Naceri (Nightmare Eclipse). Elle exploite l'ordre des opérations du mécanisme d'authentification HMAC des fichiers de log, introduit avec Windows 11 25H2 et Windows Server 2025. En forçant Microsoft Defender à ouvrir un log, l'attaquant obtient un fichier .cnpf créé par SYSTEM mais modifiable, redirigé via des liens symboliques vers une DLL chargée par consent.exe lors d'une invite UAC. Aucun correctif ni CVE n'existe. Désactiver l'authentification CLFS rouvrirait d'anciennes failles exploitées par des ransomware 🙄.
51 vulnérabilités critiques cette semaine dont 4 exploitées :
CVE-2026-21589 : Atlassian Confluence et Jira
CVE-2026-125350 : Google Chrome
CVE-2026-123039 : Check Point Security Gateway et Security Management
CVE-2026-124194 : Microsoft Office 2021, Office 2024 et 365 Apps
Sur ces 7 derniers jours la CISA a ajouté 7 vulnérabilités exploitées :
CVE-2024-10441 : encodage ou échappement incorrect de la sortie dans Synology DiskStation Manager (DSM)
CVE-2026-40217 : canal alternatif non protégé dans BerriAI LiteLLM, permettant une exécution de code à distance
CVE-2026-90817 : injection de code dans Vanderbilt University REDCap (Research Electronic Data Capture)
CVE-2026-90436 : réflexion non sécurisée dans Apache Axis
CVE-2026-115731 : désérialisation de données non fiables dans Perforce Puppet Enterprise
CVE-2026-114713 : neutralisation incorrecte des délimiteurs dans UnrealIRCd
CVE-2026-123039 : attribution incorrecte de permissions sur une ressource critique dans plusieurs produits Check Point

Source : app.syrn.fr
Articles
Le pattern « external sandbox » laisse l'agent de code tourner sur la machine hôte mais exécute ses commandes dans un sandbox séparé. Trois prototypes implémentent le même protocole HTTP local : v86 (Alpine Linux émulé en WebAssembly sous Node.js), Apple Containers et Quicksand de Microsoft avec QEMU. Le sandbox ne voit que les dossiers montés, en lecture seule ou en écriture, et n'a aucun accès réseau par défaut. Un proxy optionnel filtre les hôtes autorisés et injecte les clés API sans les exposer à l'agent. Pi et Codex y délèguent aussi leurs opérations fichiers, Claude Code seulement ses commandes Bash.
L'Orca AI Incident Archive recense 417 événements de sécurité impliquant des agents IA entre janvier 2025 et novembre 2026. Chaque fiche comporte un schéma de la chaîne d'attaque et au moins une source primaire.

Le binaire Windows légitime klist.exe permet finalement d'extraire des TGT avec une clé de session non nulle sans SeTcbPrivilege. Un compte administrateur non-SYSTEM y parvient en ciblant une autre session de logon via l'option -li, par exemple celle du compte machine. L'extraction devient possible à distance via WinRM, entièrement en mémoire.
Ce long billet de blog passe en revue le sandboxing des agents IA, des besoins jusqu'aux produits. L'auteur propose une taxonomie en 7 couches : isolation du calcul, limites de ressources, système de fichiers, réseau, gestion des credentials, gouvernance des actions et observabilité. Il détaille les primitives (VM, conteneurs, microVM Firecracker, gVisor, Kata, eBPF, Bubblewrap, Seatbelt, WebAssembly) puis des offres comme E2B, Daytona, Docker Sandbox ou Cloudflare Sandbox.
L'écart entre exploitation et correctif ne se refermera pas en patchant plus vite. L'IA produit des exploits en quelques heures, alors que la remédiation médiane atteint 43 jours selon Verizon. Systèmes industriels, dispositifs médicaux, véhicules et objets connectés resteront longtemps vulnérables. Quatre approches sont classées par portée : retirer les équipements d'Internet, segmenter, bloquer les attaques au niveau réseau (virtual patching) et éliminer des classes entières de bugs.

Une étude mesure la « Patchless Window », l'intervalle entre la publication d'un correctif dans un dépôt open source et celle de la CVE associée. Sur 18 594 CVE publiées de janvier à août 2026, ce délai médian est passé de 5,1 à 39,2 jours. Or le diff du correctif suffit à un modèle d'IA pour écrire un exploit (cf. article ci-dessus). Des exploits Next.js ou noyau Linux sont sortis moins de cinq heures après le commit.
Google Threat Intelligence Group et Mandiant ont observé plusieurs acteurs de la menace utiliser des frameworks open source de pentest agentique comme ARTEX, PentAGI et Hexstrike pour mener des intrusions hautement automatisées sur tout le cycle d'attaque, certaines opérations passant de l'accès initial à un accès plus profond aux systèmes en seulement 15 minutes. ARTEX a démontré des capacités incluant la reconnaissance automatisée d'Active Directory, l'élévation de privilèges via Kerberoasting et DCSync, le profilage d'infrastructures cloud pour récupérer des clés de stockage Azure et une exécution itérative rapide, cette vitesse se payant toutefois par un fort bruit forensique.
Dans AWS, il fouille les logs CloudWatch à la recherche de clés AKIA et s'inscrit anonymement sur des pools Cognito publics. Google anticipe des attaques entièrement autonomes d'ici six mois, après avoir observé un framework automatisant découverte et exploitation de failles sans humain.
Outils
ADWS (Active Directory Web Services) est un service SOAP actif par défaut sur les contrôleurs de domaine, qui écoute sur le port TCP 9389 et relaie les requêtes vers le LDAP local. Pour l'exploiter hors des ports 389/636, souvent surveillés, une bibliothèque Rust implémente toute la pile protocolaire, avec authentification NTLM et pass-the-hash. Elle alimente la collecte BloodHound de RustHound-CE et un shell d'attaque interactif (RBCD, Shadow Credentials, DCSync, comptes machines).
AI Hacking Incidents est un registre public des cyberattaques dans lesquelles les attaquants ont utilisé l'IA, construit à partir de 240 sources publiées. Il recense 286 incidents depuis 2023, dont 174 pour la seule année 2026. Offsec Harness Index recense également 154 harnesses open source permettant à un modèle d'IA de mener des tâches offensives (reconnaissance, exploitation, post-exploitation).
Cloudflare publie en open source Kitesurf, un moteur de navigateur stateless conçu pour les agents IA, exécuté entièrement sur Workers, sans conteneur Chromium.
KUMO est un outil de reconnaissance OSINT en Python qui collecte en une passe les informations accessibles sur un domaine. Ses 29 modules, exécutés en parallèle, couvrent notamment :
la sécurité DNS et e-mail
les certificats et sous-domaines issus des logs Certificate Transparency
les ports ouverts et l'empreinte des technologies
les identifiants fuités, infections par infostealer et buckets cloud exposés
Un scanner applique aussi 419 vérifications de vulnérabilités connues.
Hackerone-reports compile les rapports divulgués publiquement sur HackerOne et les classe dans des tops thématiques. On y trouve les 100 rapports les plus upvotés et les 100 mieux rémunérés, ainsi que des classements par type de vulnérabilité (XSS, SSRF, IDOR, RCE, HTTP Request Smuggling, OAuth, GraphQL, etc.) et par programme (Shopify, Uber, X / xAI, Nextcloud, etc.).
Pathwarden est un outil de gestion des chemins d'attaque pour Active Directory et Entra ID. Il identifie chaque chemin menant au Tier Zero, classe les findings et calcule le plus petit ensemble de modifications supprimant tous ces chemins, avec des guides PowerShell incluant vérification et rollback. Le graphe couvre groupes, permissions, sessions, délégation, GPO, trusts et AD CS (ESC1 à ESC11 et ESC13). L'outil lit les collectes SharpHound, RustHound-CE, AzureHound ou PingCastle, ou collecte lui-même en Kerberos sur SMB signé.
Le CERT-EU publie en open source Vigilo, un harness guidant des modèles d'IA dans la recherche de vulnérabilités dans le code. Plusieurs agents spécialisés se répartissent les classes de failles (injection, authentification, autorisation, cryptographie, dépendances) et partagent leurs découvertes dans une base commune.
Perplexity publie SPACE (Sandboxed Platform for Agentic Code Execution), une plateforme d'exécution de code dans des microVM Firecracker isolées. Via une API HTTP, les applications créent des environnements Linux à partir de templates, exécutent des commandes, récupèrent leur sortie et gèrent le cycle de vie des sandboxes.
MCPTrace est un plugin Volatility 3 qui recherche dans les dumps mémoire Windows x64 et Linux x86-64 des messages JSON-RPC liés au Model Context Protocol (MCP) : requêtes, réponses, noms d'outils et arguments des appels tools/call.
Un site interactif intéressant qui met en avant des leurres de malware ClickFix, avec une chaîne d'investigation complète menée par un agent IA.
Podcasts / Vidéos
🎬 Underscore_ - « Moi, les images IA, je les repère de loin », Rony Abecidan (Label4.ai) explique comment détecter les images générées par IA.
🎬 À la French - « PHP, Linux, SSL : l'IA trouve toutes les failles et pourquoi ça va continuer », avec Alexandre Daubois, ingénieur sécurité à la Fondation PHP, qui revient sur la coordination du correctif PHP2Shell et sur les agents IA qui rendent exploitables des failles jusqu'ici jugées inexploitables.
🎬 Fireship - « Why Microsoft couldn't fix its own servers for 36 hours »
🎬 ARTE - « Le grand méchant bug », épisode de la série documentaire Le code a changé consacré au bug CrowdStrike
Conférences / Salons
🗓️ Cyb'air Sud - Le mardi 24 novembre 2026 à Salon-de-Provence, France
Finances / Marché
🇺🇸 Akamai, plateforme de cloud, de sécurité et de diffusion de contenu, émet 2,2 milliards de dollars d'obligations convertibles auprès d'investisseurs institutionnels qualifiés.
Misc
Recalée au contrôle antipollution californien pour excès de NOx, une Jeep Cherokee de 1994 a été diagnostiquée puis modifiée par son propriétaire, non mécanicien, avec Claude Code puis Codex. Claude a lu les données, actionné la pompe à essence et analysé le firmware, découvrant une calibration californienne appauvrissant le mélange. Le calculateur n'étant pas reprogrammable, Codex y a fait exécuter son propre code, permettant de réussir le contrôle.
Ce dépôt GitHub recense les offres Black Friday et Cyber Monday 2026 sur les certifications, vouchers d'examen, formations et labs de hacking.
Claude Profiles permet d'exécuter simultanément plusieurs comptes Claude Desktop sur macOS, par exemple professionnel et personnel, chacun avec ses identifiants, conversations, réglages et connecteurs MCP.
À la sortie de Linux 7.4-rc2, Linus Torvalds a annoncé qu'il cesserait de rappeler l'origine IA des correctifs du noyau : « on peut simplement le tenir pour acquis ».
Le harness engineering consiste à concevoir le système entourant un agent de code (dépôt, documentation, contexte, outils, validation, feedback) plutôt qu'à affiner les prompts. L'article détaille neuf patterns, parmi lesquels :
un AGENTS.md court et le dépôt comme base de connaissances ;
un contexte assemblé juste avant la tâche plutôt que du RAG ;
un registre unique de commandes de validation partagé avec la CI ;
des boucles de correction plafonnées avec passage de relais à un humain, etc.
Chaque incident doit alimenter le harness via documentation, tests ou linters.
Merci de votre lecture. N'hésitez pas à transférer à un(e) ami(e) et/ou à partager sur les réseaux sociaux pour soutenir ce travail.
Bastien
