

Un mois après le sabotage des frigos de plus de 700 supermarchés, la justice française a un nom. Le parquet de Paris attribue l'attaque à Shahid Kaveh, unité cyber des Gardiens de la Révolution iraniens (sous le nom de son avatar Cyberaveng3rs), et requiert des mandats d'arrêt internationaux contre son chef et ses deux adjoints. L'ambassadeur d'Iran a été convoqué. L'attribution est rapide et elle est inédite !
La France cite précisément et photo à l'appui trois responsables, dont le chef du corps cyber, figure de l'appareil cyber iranien. Cela nous rappellera la divulgation des identités et photos des membres du groupe APT1 en 2014 par le FBI et du DOJ suite au rapport de Mandiant.
La France n'avait jamais assumé à ce point la confrontation avec l'Iran sur ces sujets.
Sommaire
Infos
Le parquet de Paris attribue la cyberattaque d'octobre contre les frigos de plus de 700 supermarchés (cf. newsletter #97) à Shahid Kaveh, unité offensive des Gardiens de la Révolution iraniens. Le farsi, des adresses IP iraniennes et un mode opératoire caractéristique ont permis l'attribution. Des mandats d'arrêt internationaux sont requis contre le chef du groupe et ses deux adjoints. Les attaquants avaient exploité des versions obsolètes du logiciel Danfoss pour forcer les cycles de dégivrage jusqu'à 50 °C. Intermarché évoque des pertes de dizaines de millions d'euros. La France a convoqué l'ambassadeur d'Iran et Jean-Noël Barrot réclame des sanctions européennes.
Le pipeline d'OpenAI a trouvé et corrigé 948 bugs d'élévation de privilèges dans le noyau Linux. Un seul run d'un modèle cyber non publié a validé et corrigé 948 bugs d'élévation de privilèges locale. La facture API s'élève à 1,2 million de dollars.
L'enquête sur la cyberattaque « agentique » subie par Chainalysis montre que les noms, usernames, hash de mots de passe et tokens actifs de tous les utilisateurs ont été exposés. Une attaque on-path avait d'abord révélé une partie des mots de passe clients. Reactor, KYT, Address Screening et la page de login ont été mis hors ligne, puis rétablis derrière une allowlist d'IP, avec reset des mots de passe et rotation des clés API obligatoires. Chainalysis n'a relevé aucun accès aux données d'enquête ni manipulation des données d'attribution. L'attaquant n'est pas identifié.
Lorsqu'un utilisateur choisit « Yes, and don't ask again », Claude Code enregistre la commande en clair dans .claude/settings.local.json, secrets compris. Le fichier n'est exclu que localement, pas via le .gitignore du projet. Sur 104 185 copies trouvées dans des dépôts publics, 1 122 contiennent des secrets : mots de passe de bases de données, accès SSH, tokens GitHub et npm, clés AWS, etc. En incluant l'historique git et les forks, 2 539 secrets sont exposés dans 1 994 dépôts. Il est conseillé de faire une rotation des credentials et d'ajouter le fichier au .gitignore.
Des attaquants ont utilisé des identifiants compromis du compte AWS de Qubole pour assumer les rôles IAM d'intégration présents chez ses clients, y compris d'anciens clients n'ayant jamais révoqué la relation de confiance. Pendant deux semaines en octobre, ils ont inventorié les ressources, collecté les secrets de Lambda, Secrets Manager et SSM, exfiltré des buckets S3 et validé les clés avec TruffleHog.
Un chercheur a publié sur GitHub « worse_query », une évasion de sandbox touchant iOS 26.7.1, 27.0.1 et 27.2. Sans jailbreak ni exploit kernel, une app qui crée un conteneur App Group peut lire les données de toutes les autres apps, ainsi que certains dossiers système sur iOS 27. Apple a publié des mises à jour sans mentionner le problème, et aucun correctif n'est confirmé.
Un chercheur a publié 33 vulnérabilités critiques dans N-central, la plateforme RMM de N-able, combinables en quatre chaînes « Able2Shell » : trois mènent à une RCE et une à une élévation de privilèges vers root. Elles incluent XXE, injections OGNL, SSRF et path traversal. N-able a mis son environnement hébergé hors ligne avant de publier le hotfix.
OpenAI déploie Control Room, un système central qui surveille les workloads des modèles sur son infrastructure de recherche et peut les arrêter en cas de problème de sûreté ou de sécurité. La sortie d'un modèle s'interrompt environ 35 secondes après la décision, un délai dû à une couche de cache pour l'autorisation d'inférence, qu'OpenAI veut ramener à zéro. Le système est conçu pour survivre aux pannes des autres systèmes, et si Control Room tombe, la sortie des modèles s'arrête. The Register rapproche cette annonce d'incidents récents impliquant des agents OpenAI, dont une attaque contre Hugging Face (cf. newsletter #86). CrowdStrike a également lancé son kill switch. Aux États-Unis, une proposition de loi « AI Kill Switch Act » a été déposée au Congrès en juillet.

La CNIL a prononcé dix sanctions simplifiées contre des collectivités territoriales et un établissement public, à la suite du renforcement des contrôles décidé en 2025. Les amendes vont de 3 000 à 20 000 euros, plafond de la procédure simplifiée. Les manquements portent sur la sécurité des données (article 32 du RGPD) ou sur l'absence d'analyse d'impact. Parmi eux :
accès à distance sans MFA pour les comptes à privilèges
prestataires disposant d'un accès permanent au réseau
systèmes d'exploitation de serveurs obsolètes
mots de passe faibles, transmis en clair ou mal stockés
Bloqué depuis plus d'un an après son adoption en commission, le projet de loi sur la résilience des infrastructures critiques et le renforcement de la cybersécurité est examiné en séance publique. Le texte transpose plusieurs directives européennes, et la France est poursuivie devant la justice européenne pour retard de transposition de l'une d'elles. Le gouvernement veut le faire voter sans l'article 16 bis, contesté par les services de renseignement, et renonce aux portes dérobées dans les messageries chiffrées. Pour Vincent Strubel, directeur général de l'ANSSI, ses mesures auraient été efficaces contre la majorité des vols de données récents visant l'État.
Mandiant, CrowdStrike et Kroll refusent de nouveaux clients demandant une réponse à incident en urgence, faute de ressources, selon une enquête de NBC News. Les outils d'IA accélèrent et simplifient les attaques, alors que la remédiation reste longue et gourmande en main-d'œuvre. Chez Kroll, le volume d'incidents augmente chaque mois et la saisonnalité a disparu. Pour le CTO de Mandiant, de petites équipes peuvent désormais compromettre des centaines d'organisations.

Entre le 5 octobre et le 3 novembre, l’observatoire des proxys résidentiels de Layer3 Intel a vu 236 passages de trafic par six adresses IP de l’Executive Office of the President. Ces adresses étaient accessibles via 28 services commerciaux de proxy résidentiel : pour quelques dollars, n’importe qui pouvait faire passer son trafic pour celui de la présidence américaine 😅.
Vulnérabilités
Sur les systèmes Linux utilisant musl sans PAM (Alpine, OpenWrt, Buildroot, Yocto, certaines images Docker), OpenSSH accepte un mot de passe de 257 à 1 024 caractères pour les comptes verrouillés par *. Limité à 256 octets, le crypt() de musl renvoie * en cas d'échec, ce qui correspond au champ du compte. La CVE-2026-123158 permet ainsi de se connecter en root sur les images cloud officielles Alpine 3.18.11 à 3.24.3. La CISA l'a ajoutée au KEV. Il faut installer OpenSSH 10.6p2 ou désactiver PasswordAuthentication, puis redémarrer sshd.
SonicWall corrige sept vulnérabilités dans SonicOS, dont la CVE-2026-19868 (CVSS 7,1), un contournement d'authentification du SSL-VPN ajouté au catalogue KEV de la CISA. Elle ne touche que les configurations SAML.
Le Patch Tuesday de novembre corrige 1 260 vulnérabilités, dont 68 critiques et 167 failles Chromium touchant Edge. Une seule est exploitée pour le moment, la CVE-2026-124194, une usurpation dans Outlook (CVSS 6,5). Parmi les failles critiques :
CVE-2026-119958 : RCE dans Microsoft LDAP
CVE-2026-109469 : élévation de privilèges dans Entra Device Registration (CVSS 10)
CVE-2026-119990 : élévation de privilèges dans Azure OpenAI (CVSS 9,8)
CVE-2026-118207 : RCE dans Exchange (CVSS 8,8)
Une RCE dans Windows TCP/IP (CVE-2026-113859) est également mise en avant, et cinq vulnérabilités critiques touchent Microsoft Queuing.
13 vulnérabilités critiques cette semaine. Aucune exploitée ni de PoC.
Un rappel d'alerte a été émis cette semaine concernant les vulnérabilités d'Ivanti Connect Secure (CVE-2026-111357 et CVE-2026-118527). Un second rappel concerne la vulnérabilité d'OpenSSH (CVE-2026-123158).
Sur ces 7 derniers jours la CISA a ajouté 11 vulnérabilités exploitées :
CVE-2026-124194 : absence d'interaction utilisateur pour une action potentiellement dangereuse dans Microsoft Office Outlook, permettant une usurpation
CVE-2026-111793 : transfert incorrect de ressources entre sphères dans Openwave Messaging Webtop Media Transcoder
CVE-2026-20320 : restriction incorrecte des références d'entités externes XML (XXE) dans Cisco BroadWorks
CVE-2026-111560 : injection de commandes OS dans plusieurs produits Barracuda Networks (ESG, Load Balancer, ADC, WAF, etc.)
CVE-2026-116606 : contournement d'authentification par un chemin alternatif dans Barracuda Networks Email Security Gateway
CVE-2026-125350 : use-after-free dans Google Chromium
CVE-2026-102895 : authentification incorrecte dans GPUStack
CVE-2026-123158 : code de statut ou valeur de retour inattendus dans OpenBSD OpenSSH, permettant un contournement d'authentification
CVE-2026-116779 : injection de code dans SignalWire FreeSwitch
CVE-2026-123218 : autorisation incorrecte dans IBM Aspera Faspex
CVE-2026-19868 : authentification à facteur unique dans SonicWall SonicOS SSLVPN, permettant de contourner l'authentification SAML

Source : app.syrn.fr
Articles
Le rôle Windows iSCSI Target Server est souvent déployé sans authentification CHAP. Un attaquant trouve les serveurs via leur SPN dans l'Active Directory, récupère les IQN des cibles par SendTargets, puis devine ceux des initiateurs, construits à partir du dNSHostName. L'accès au niveau bloc contourne les permissions NTFS. Dans la démo, le VHDX d'un contrôleur de domaine virtualisé est téléchargé, puis NTDS.dit, SAM et SYSTEM en sont extraits. Environ 50 % des tenants BloodHound Enterprise comptent au moins une machine avec ce SPN.
La CVE-2026-70229, corrigée en octobre, permettait de relayer une authentification NTLM vers un contrôleur de domaine malgré la signature LDAP et le channel binding. L'attaquant ouvre une session LDAP signée avec une clé qu'il connaît, y relaie l'authentification d'une victime SMB, puis glisse une ModifyRequest signée avec sa propre clé. Le DC ne revérifie pas le changement d'identité et exécute la modification avec les droits de la victime, ce qui mène à du RBCD puis à un DCSync. LDAPS n'est pas concerné. La technique est intégrée à l’outil ntlmrelayx.
Selon Denis Stetskov, la plupart des grandes compromissions de 2026 exploitent des faiblesses connues plutôt que de nouvelles capacités de l'IA. Le vol de 6,3 milliards de dollars chez Binance (cf. newsletter #100) commence par un outil de code IA installé depuis un téléchargement Homebrew piégé, puis passe par un faux entretien d'embauche et un token de déploiement de conteneurs, jusqu'au service de signature. Le vibe coding supprime la personne qui les aurait repérées.
Selon CrowdStrike, entre janvier et juillet, le délai médian entre la publication d'un PoC et son exploitation est inférieur à un jour, avec 35 minutes au plus rapide, et 91 % des vulnérabilités avec PoC public sont exploitées en moins de 48 heures. Les advisories, PoC et outils de détection publics servent aux attaquants. Un générateur d'artefacts de détection pour la CVE-2026-41940 de cPanel est devenu un exploit root en modifiant une ligne. Le groupe iranien STATIC KITTEN a intégré 13 payloads à un PoC Fortinet.
Un chercheur de Bishopfox explore la sandbox d'exécution de Claude en s'appuyant sur ce que le modèle décrit de lui-même. Il s'agit d'un conteneur gVisor sous Ubuntu 24.04, piloté par un démon Rust communiquant par WebSocket, avec un proxy filtrant les sorties. Le chercheur télécharge ce binaire, dump sa mémoire pour reconstruire un ID token de compte de service Google et contourne l'option --block-local-connections grâce aux capacités CAP_NET_ADMIN et CAP_NET_RAW. Six issues ont été soumises au bug bounty. Anthropic les estime hors scope…
Ce writeup met en parallèle les techniques classiques d’attaque Active Directory et leurs équivalents en opération red team pilotée par C2. Pour chaque technique, l’auteur compare la commande de pentest, la commande C2 exécutée via un agent Kharon d’Adaptix C2, la différence d’OPSEC et la requête Elastic permettant de la détecter. L’objectif est de montrer comment un même geste offensif (reconnaissance, élévation, mouvement latéral, Kerberos) laisse une empreinte de détection très différente selon l’outil employé.
Un modèle d’IA performant ne suffit pas à produire une recherche de vulnérabilités solide. Sans contexte sur la cible, outils déterministes, périmètre d’autorisation, état persistant et méthode de validation, ses résultats restent faibles. Ce workshop compare la réponse d’un agent générique à une investigation menée avec un harnais propre à la cible. Les participants conservent une baseline et choisissent un projet open source autorisé. Ils construisent ensuite un contexte et des procédures réutilisables, puis testent une hypothèse précise dans un environnement isolé.
Après compromission d'un compte, un attaquant peut créer des abonnements Microsoft Graph avec « Rich Notifications » pour que l'infrastructure Microsoft envoie le contenu des messages vers son webhook.
L’article décrit comment construire une plateforme complète de journalisation de sécurité pour les clusters Kubernetes en collectant un grands nombre de log.
Quand AWS détecte une clé d’accès exposée, il applique la politique AWSCompromisedKeyQuarantineV3. Celle-ci bloque notamment bedrock:InvokeModel pour freiner le LLMjacking, c’est-à-dire la revente d’accès volés aux modèles. Or Project Mantle, le nouvel endpoint Bedrock compatible OpenAI lancé en décembre 2025, utilise un autre préfixe : bedrock-mantle:CreateInference. Un chercheur de Plerion a montré qu’une clé en quarantaine pouvait toujours lancer des inférences via Mantle, facturées à la victime. Pire, ces appels sont des data events CloudTrail désactivés par défaut, et presque personne ne les active.
Ce document de la collection des Essentiels repose sur le cloisonnement, la maîtrise des accès et des contrôles déterministes que l'agent ne peut pas outrepasser. Il pose sept principes, dont :
analyser les risques de bout en bout et limiter l'autonomie de l'agent
classer les actions entre exécution autonome, approbation humaine et interdiction
cloisonner les environnements et filtrer chaque appel d'outil avec un refus par défaut
garder les secrets hors du contexte et prévoir un arrêt d'urgence
Les journaux doivent être inaltérables par l'agent et permettre de reconstituer la séquence demande, autorisation, action et résultat.
Outils
RelayInformer regroupe des utilitaires Python et BOF pour déterminer, d'un point de vue offensif, le niveau d'application d'EPA (Extended Protection for Authentication) sur les cibles classiques de relais NTLM. Elle vérifie aussi si les DC sont corrigés contre le contournement de la signature LDAP (CVE-2026-70229).
SpikeStrip insère dans le HTML et le JavaScript d'un site des commentaires de prompt injection destinés à détourner les agents IA d'audit automatisé. Les leurres contiennent des instructions de redirection, de fausses pistes de vulnérabilités (SSRF, SQLi, XXE, etc.), des routes inventées ou des problèmes mathématiques sans fin.
Red-Team-Tools est une liste d'environ 270 outils red team, frameworks C2 et ressources d'émulation d'adversaire, classés par phase.
Argus est une plateforme d'opérations de sécurité agentique auto-hébergée et multi-tenant, couvrant cloud, identité, code, endpoints, réseau et Kubernetes. Neuf agents IA spécialisés (triage, investigation, hunting) travaillent en lecture seule et peuvent seulement proposer des actions.
ai-dfir-toolkit rassemble des règles Sigma, YARA et Suricata indépendantes de tout éditeur pour détecter les attaques visant l'IA, convertibles vers n'importe quel SIEM via pySigma. Il couvre neuf catégories, dont :
prompt injection et jailbreak
attaques MCP (tool poisoning, rug pull)
supply chain des modèles et infrastructure IA
abus de Copilot, Claude ou Cursor
Podcasts / Vidéos
🎧️ Le code a changé - Le dilemme de l'autonomie, avec Carina Prunkl (Inria) sur l'efficacité et les dangers des IA autonomes (épisode 2 et épisode 3)
🎧️ NoLimitSecu - IA, la cybersécurité change de dimension, entre usages défensifs et offensifs, Shadow AI et vibe coding
Conférences / Salons
🗓️ GreHack - Du 13 au 14 novembre 2026 à Grenoble, France
🗓️ European Cyber Week (ECW) - Du 16 au 19 novembre 2026 à Rennes, France
🗓️ Cyb'air Sud - Le mardi 24 novembre 2026 à Salon-de-Provence, France
Misc
Le site Terminal2Shell parodie les divulgations de vulnérabilités nommées en « 2Shell », avec logo, appels à la panique et un score CVSS de « 11.0 sur 10 ». La « faille critique » présentée n'est autre que le fonctionnement normal d'un terminal, qui lance un shell à son ouverture. Le tableau des systèmes affectés liste macOS, Linux, Windows, BSD et un VT100 de 1978, mais précise que Microsoft Paint n'est pas touché 🤣. Les mitigations proposées consistent à ne plus ouvrir de terminal. La réponse prêtée à l'éditeur : « That is what a terminal is ».
Le plus drôle dans l’histoire, c’est que cette faille a été reprise par de nombreux médias ainsi que des posts sur Linkedin / X.

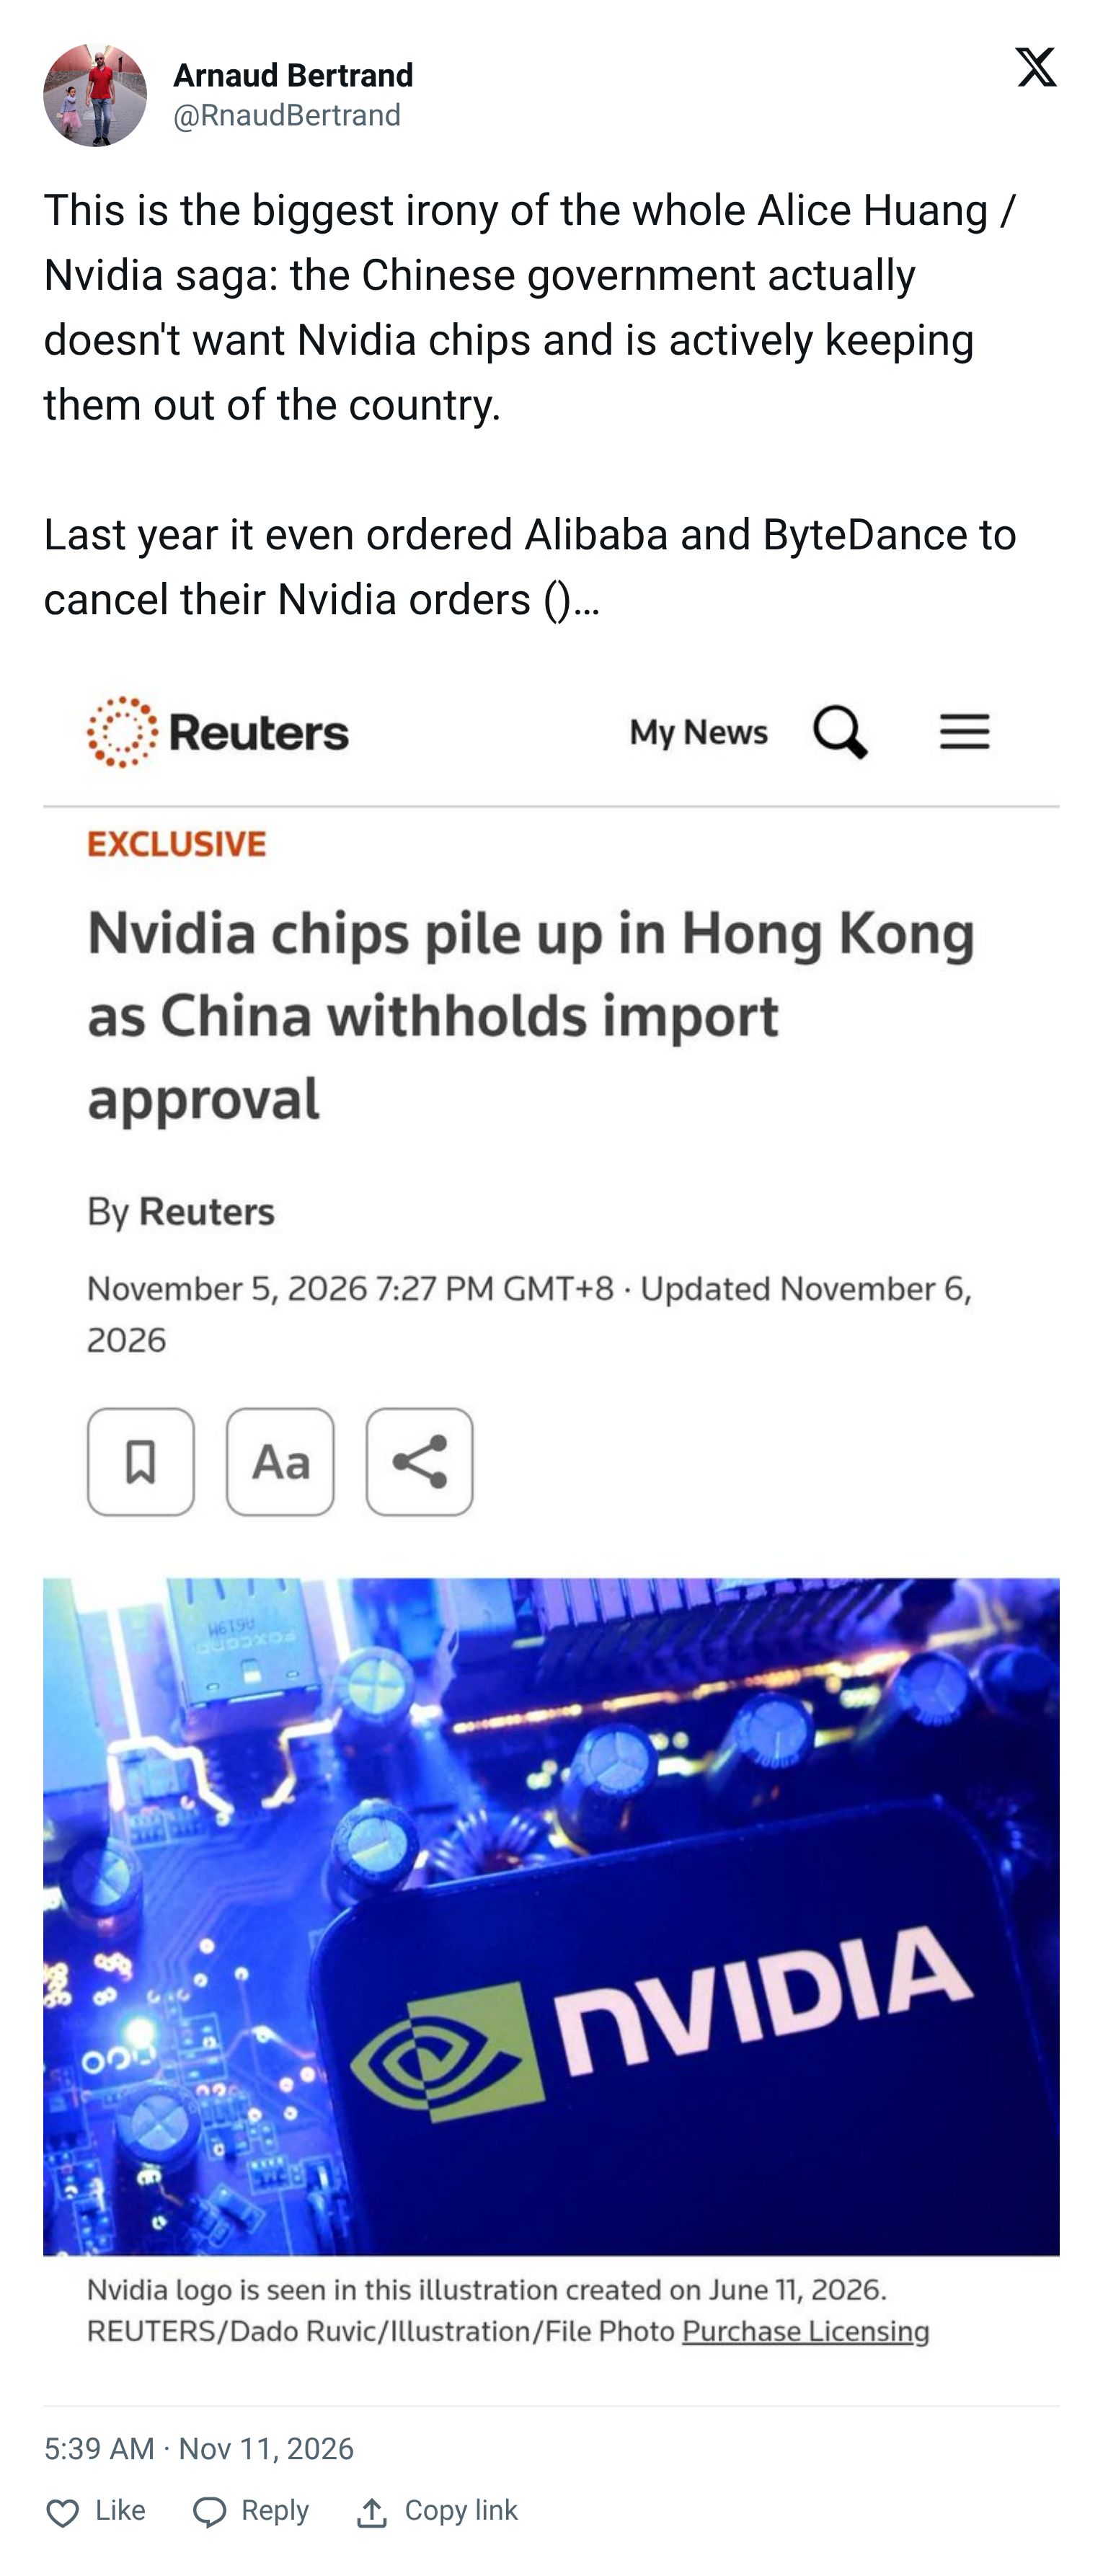
Jensen Huang, fondateur et PDG de Nvidia, a reconnu une liaison extraconjugale avec Alice Huang, que le renseignement américain soupçonne de travailler pour Pékin, ce que la Chine dément. Le conseil d'administration a lancé une enquête indépendante. L'action a chuté de près de 7 % et l'entreprise a perdu plus de 400 milliards de dollars de capitalisation, cédant sa deuxième place mondiale à Microsoft. Une action collective pour tromperie a été lancée. Un observateur rappelle que Pékin tient lui-même les puces Nvidia à l'écart du pays, ayant demandé à Alibaba et ByteDance d'annuler leurs commandes.
Anatomie du Personal Knowledge Graph d'Apple. Depuis 2022, chaque Mac construit discrètement un graphe de vous, de votre famille et de vos habitudes. Des chercheurs ont écrit un outil pour le lire.
Valve reconnaît que l'examen des jeux et des fiches Steam peut prendre jusqu'à 12 jours ouvrés, contre 3 à 5 habituellement, et plusieurs studios ont manqué leur date de sortie. Le Steam Next Fest d'octobre a réuni plus de 7 000 jeux, soit 65 % de plus qu'en juin, et près de la moitié des titres sortis depuis 2024 déclarent utiliser de l'IA générative. Les développeurs accusent le « slop » IA, tandis que Valve désigne plutôt les jeux refusés à réexaminer. De nouvelles règles imposent notamment d'avoir lancé le jeu via Steam au moins cinq minutes.
Le contrôle aérien américain utilise encore des disquettes de 1,44 Mo. La FAA remplace quatre systèmes d'affichage des années 1980 par une plateforme unique, E-IDS, qui regroupe météo, pannes, fermetures d'espace aérien et rapports de pilotes. Cinq sites pilotes sont déployés, et les 430 sites restants doivent suivre d'ici fin 2028. Le contrat avait été attribué à Leidos dès 2020. En 2024, le GAO estimait que 90 % de l'infrastructure critique devait être modernisée. Certains Boeing mettent encore à jour leur base de navigation par disquette.
HackerBooks, une bibliothèque IA née de Hacker News : 15 766 livres extraits de 281 363 mentions (seuls les titres cités par au moins deux personnes sont retenus), fiches liées aux commentaires et suggestions « For You ».
Merci de votre lecture. N'hésitez pas à transférer à un(e) ami(e) et/ou à partager sur les réseaux sociaux pour soutenir ce travail.
Bastien
