

Voici le 100e numéro d'Erreur 403 et l'actualité est toujours brulante 🔥.
Crédit Mutuel Arkéa s'est fait dérober plus de 100 millions d'euros directement dans ses fonds propres, une première pour une banque européenne.

Le secteur bancaire est pourtant l’un des plus régulés, audité sans relâche par la BCE et l'ACPR. C’est le genre d’événement qui arrive aux autres, mais pas aux banques. Pourtant, c'est Kraken (une plateforme crypto) et non la banque qui a repéré des transferts anormaux et donné l'alerte. Être conforme ne garantit donc pas d’être détecté.
Les 6,3 milliards volés chez Binance donnent le vertige, mais le scénario est connu. Un faux recruteur, un « exercice » piégé, un ingénieur compromis. Lazarus déroulait déjà Operation Dream Job (cf. newsletter #89). Seule l'échelle change.
Merci de suivre cette newsletter depuis 100 numéros 👏. Vous êtes de plus en plus nombreux ! N’hésitez pas à encore partager 🙏.
Sommaire
Infos
Crédit Mutuel Arkéa (Fortuneo, Crédit Mutuel de Bretagne, Suravenir) confirme une cyberattaque ayant permis des opérations frauduleuses. Selon ZachXBT, le préjudice dépasse 133 millions de dollars (118 millions d'euros), un montant dont la banque valide l'ordre de grandeur. Les attaquants ont compromis l'ordinateur d'un tiers habilité à réaliser des transactions et puisé dans les fonds propres de la banque. Convertis en cryptomonnaies via Kraken, Crypto.com et OKX, les fonds ont été dispersés par des bridges et Monero. Kraken a donné l'alerte. Aucun compte client ne serait touché, mais des arnaques au faux conseiller sont à craindre.

Binance a subi le plus important vol de cryptomonnaies de l'histoire, estimé à 6,3 milliards de dollars, dont environ 3 milliards ont été gelés. Le FBI l'attribue à TraderTraitor, lié à Lazarus, et a publié 500 adresses Ethereum servant au blanchiment. Un faux recruteur a fait télécharger à un ingénieur un « exercice » contenant un dépôt de code malveillant. Les attaquants ont ensuite utilisé un outil d'IA interne pour atteindre deux ingénieurs wallet, puis un token de déploiement de conteneurs pour lancer le vol. Pyongyang dément et dénonce « une grave provocation politique ». Binance assure couvrir les pertes.
Après 700 supermarchés français (cf. newsletter #97), plus de 100 magasins en Belgique, au Luxembourg, en Suède, aux Pays-Bas, en Irlande, etc. ont vu leurs frigos surchauffer en une nuit. La Belgique est la plus touchée, avec une quarantaine de magasins Delhaize, et le parquet fédéral a ouvert une enquête. Les attaquants forcent les évaporateurs en mode dégivrage, certains appareils atteignant 50 °C. Selon Kevin Beaumont, tous les équipements touchés exposaient leur interface sur Internet, souvent des contrôleurs Danfoss en fin de vie. Le CERT-FR recommande de déconnecter d'Internet les équipements non maintenus.

Après les frigos des supermarchés, les chambres froides de l'Établissement français du sang (EFS) ont été visées. Coolworld, prestataire chargé de leur maintenance, a subi une cyberattaque. Des chambres conservant des échantillons de donneurs à -30 °C ont été programmées pour atteindre 110 °C. Les systèmes de supervision de 3 sites de l'EFS sont touchés, et du plasma congelé destiné à la transfusion a aussi été visé. Un technicien d'astreinte a repéré la hausse de température 😮💨. L'EFS indique n'avoir perdu aucun produit sanguin ni identifié d'impact sanitaire.
Google accuse le fabricant Videostrong (marque MECOOL) d'avoir intégré une backdoor dans ses box Android TV avant leur commercialisation. Le botnet XCPE, démantelé avec la police japonaise, Lumen et HUMAN Security, comptait plus de 1,3 million d'appareils.
L'application officielle du ministère russe des Situations d'urgence a diffusé un faux message annonçant que des ogives nucléaires se dirigeaient vers toutes les régions du pays, invitant les habitants à stocker trois semaines de nourriture et à se réfugier dans leurs caves. La veille, l'application ukrainienne d'alerte aérienne avait envoyé de fausses alertes, évoquant un tir de missile et un risque radiologique sur tout le pays.
Des écrans publicitaires LED ont affiché simultanément des contenus pornographiques en Égypte, en Malaisie et au Brésil. Le groupe Leakers$ (LeakerGov) revendique l'opération et affirme avoir aussi accédé à des systèmes en Irak et en Chine. Trois pays et trois entreprises différentes ont été touchés au même moment, ce qui laisse penser qu'un même système de gestion des écrans a été compromis.

Source : The Cairo Report
Mistral AI fait d'Orange Cyberdefense son premier partenaire européen pour concevoir des services de sécurité managés. Via le programme Design Partner, la filiale d'Orange obtient un accès anticipé à une version spécialisée de Large 4, dont Mistral vient d'ouvrir les poids. Les premiers travaux portent sur les pentests et audits techniques, puis sur l'investigation post-incident et la corrélation d'événements.
L'Ukrainien Artem Stryzhak a été condamné aux États-Unis à 70 mois de prison pour sa participation à des attaques par ransomware entre 2018 et 2021. Arrêté en Espagne en 2024 puis extradé, il avait plaidé coupable. Il a opéré pour plusieurs groupes, dont Nefilim, qui ciblait des entreprises réalisant plus de 100 millions de dollars de chiffre d'affaires, et Hive, dont il fut l'un des premiers affiliés.
Surnommé « Casquette », un adolescent de 16 ans a été mis en examen et placé sous contrôle judiciaire dans l'enquête sur le piratage de la DGFiP, qui a exposé au moins 678 000 contribuables (cf. newsletter #90). Il appartiendrait à ZeroBytes, à qui le parquet attribue aussi des attaques contre France Travail, Intermarché ou SFR. Son avocat conteste la mise en examen. Un premier suspect de 18 ans, « ChatNoir », est en détention provisoire. Les pirates ont utilisé des identifiants d'agents volés, en l'absence de double authentification.
Le Service public fédéral (SPF) Finances belge a été visé par une cyberattaque d'ampleur. Ses principales plateformes, dont le portail MyMinfin et le service de déclaration Tax-on-web, ont été isolées du réseau pour limiter la propagation de l'intrusion. Selon le SPF, aucune donnée personnelle ou fiscale ne semble avoir été volée, mais les investigations se poursuivent pour identifier le mode opératoire.
Fuites de données
La Compagnie des transports strasbourgeois (CTS), qui gère les bus et trams de l'agglomération, signale l'exfiltration des données d'environ 230 000 comptes clients, soit près de 40 % de ses usagers. Noms, prénoms, dates de naissance, adresses postales et identifiants clients sont concernés, mais pas les données bancaires ni les mots de passe.
Une faille chez Amadeus a exposé les données personnelles et de voyage d'environ 92 000 clients de Japan Airlines. Les numéros de carte bancaire et les mots de passe n'ont pas été exposés, et JAL n'a constaté aucune utilisation frauduleuse. D'autres compagnies aériennes, dont ANA, Asiana Airlines et Korean Air, ont également signalé des fuites liées à Amadeus.
Vulnérabilités
La CVE-2026-58115, qui touche notamment le SIMATIC IoT2050 Advance de Siemens, permet de déployer des flows via l'API d'administration de Node-RED sans authentification. Des exploitations sont observées. Il est recommandé de configurer adminAuth, de ne pas exposer Node-RED, y compris en environnement OT, et d'auditer les flows déployés.
La CVE-2026-97631 (CVSS 9,5) est un buffer overflow vieux de 16 ans dans le driver PXE de TianoCore EDK II, code de référence utilisé par AMI, Insyde, Phoenix et Project Mu. Pendant un boot réseau, un message ICMP d'erreur de plus de 504 octets permet d'exécuter du code en ring 0 avant Secure Boot, avec accès au TPM et donc au chiffrement de disque. L'exploitation exige un accès au réseau local et une adaptation à chaque firmware. Une pull request d'AMI a rendu publics la faille et son correctif avant la divulgation coordonnée prévue en janvier. On parle de vulnérabilité « éternelle » au vu de la typologie de la vulnérabilité.
Drupal alerte sur l'exploitation active de la CVE-2026-118539, une faille d'autorisation manquante dans le module Commerce Core, utilisé pour vendre des produits et services via panier, formulaire de paiement ou API.
12 vulnérabilités critiques cette semaine dont 1 exploitée :
CVE-2026-86950 : Apple iOS, macOS et iPadOS
Le CERT-FR rappelle son alerte sur les multiples vulnérabilités dans PHP. Des tentatives d'exploitation des vulnérabilités CVE-2026-109618 et CVE-2026-109619 ont été observées contre des déploiements spécifiques. La vulnérabilité CVE-2026-115560 attend encore son correctif.
Sur ces 7 derniers jours la CISA a ajouté 6 vulnérabilités exploitées :
CVE-2024-27834 : authentification incorrecte dans plusieurs produits Apple (iOS, iPadOS, macOS, Safari, tvOS et watchOS), qui permet de contourner l'authentification des pointeurs (pointer authentication)
CVE-2026-119977 : condition de concurrence de type TOCTOU dans WordPress Core, qui permet une exécution de code à distance sans authentification pendant les mises à jour du cœur
CVE-2026-111357 : absence d'authentification pour une fonction critique dans Ivanti Connect Secure, qui permet une élévation de privilèges
CVE-2026-118527 : génération de nombres ou d'identifiants prévisibles dans Ivanti Connect Secure, qui permet d'écrire des fichiers au contenu contrôlé par l'attaquant à un emplacement connu sur le disque
CVE-2026-76418 : déréférencement de pointeur NULL dans Cisco Secure Firewall ASA et Cisco Secure FTD, qui entraîne un déni de service
CVE-2026-97229 : dépassement d'entier dans GitLab Community Edition et Enterprise Edition, qui permet une exécution de code arbitraire via une expression régulière forgée dans une configuration CI/CD

Articles
Xavier Mertens détaille le déploiement de Ghidra Server sur une petite VM Linux isolée. L'article couvre la configuration de server.conf, l'authentification locale, LDAP ou PKI, la gestion des utilisateurs via svrAdmin et les droits par dépôt.
Deux vulnérabilités affectent GLPI jusqu'à la version 11.0.9. La première est une blind injection SQL dans le contrôleur du dropdown « actors » des formulaires. Tout compte authentifié pouvant répondre à un formulaire, y compris le profil Self-Service, peut ainsi lire les hashs de mots de passe et les tokens API, jusqu'à usurper un super-admin. La seconde est une XSS stockée déclenchée à l'ouverture du ticket par un technicien ou un administrateur.
L'énumération des groupes Tier 0 précède souvent de plusieurs jours l'élévation de privilèges, et tout utilisateur authentifié peut lire leurs membres par défaut. L'article propose de surveiller ces lectures plutôt que les seules modifications :
activer l'audit Directory Service Access et poser des SACL pour générer les événements 4662 et 4799 ;
corréler avec l'événement 4624 pour identifier la machine source ;
déployer des groupes honeypot, dont toute lecture constitue une alerte fiable ;
couvrir les angles morts comme SAMR et net group /domain.
L'outil PowerShell QuietPhase vérifie la politique d'audit et les SACL des contrôleurs.
Après le phishing d'un compte Microsoft 365, révoquer les sessions ou réinitialiser le mot de passe ne suffit pas toujours à bloquer l'attaquant. La révocation invalide les refresh tokens, mais les access tokens déjà émis restent valides jusqu'à 90 minutes. Le mécanisme de critical event evaluation coupe bien les clients Outlook et IMAP en quelques minutes, mais pas les accès via Graph API, EWS et Exchange ActiveSync. Or les kits de phishing automatisés utilisent de plus en plus Graph pour télécharger les mails. Seule la désactivation du compte, maintenue environ 90 minutes, bloque tous les protocoles testés en temps réel.
La variante « Golden » de l'attaque Pass-ta-key vise le Security Domain Secret (SDS), clé de 32 octets qui chiffre toutes les passkeys synchronisées par Google Password Manager.
L'article passe en revue l'OWASP Kubernetes Top 10 sous l'angle des identifiants exposés. Les secrets fuient via les images de conteneurs, les ConfigMaps, les variables d'environnement, les dépôts de code ou les logs applicatifs. Grâce à des secrets divulgués, les chercheurs ont accédé à 44 clusters, dont 30 % exposés depuis plus de deux ans. Sur plus de 2 000 identifiants de registres, 46 % restaient valides, ouvrant 309 images Docker Hub et 730 dépôts GitHub privés.
Phil Venables analyse la hausse massive des vulnérabilités découvertes grâce à l'IA. Selon lui, le risque dépend moins du volume que de la capacité des attaquants à industrialiser leur exploitation pour la monétiser, ce qui reste limité hors scams, crypto et ransomware.

Comment concevoir une plateforme de journalisation de sécurité à l'état de l'art pour des clusters Kubernetes, managés (EKS, GKE) ou autogérés.
Les règles hashcat utilisent une syntaxe dense que la plupart des utilisateurs copient sans la lire. L'outil open source HashcatRosetta traduit chaque règle en étapes lisibles en simulant sa transformation sur un mot de base. Il analyse aussi les logs générés avec pour identifier les règles réellement productives, les mots de base les plus efficaces et les wordlists à l'origine des cracks.
Ce talk décrit une chaîne d'audit white-box combinant CodeQL et l'agent open source OpenCode. CodeQL réduit le code aux chemins source-to-sink candidats, que le LLM qualifie un par un via des sous-agents, avant d'écrire des modèles CodeQL manquants, un PoC et un rapport. La chaîne a trouvé une RCE pré-authentification dans ArgoCD et plusieurs 0-days encore non corrigés.
Un fichier d'instructions caché (AGENTS.md) dans le dossier Téléchargements peut amener des agents de code IA à installer un malware ou à exposer des tokens de compte. L'attaque fonctionne lorsque les utilisateurs lancent un agent dans un dossier contenant des instructions non fiables. N'utilisez les agents que dans le dossier du projet et relisez les fichiers d'instructions inconnus avant de les exécuter.
Token Protection est un contrôle de session Conditional Access qui n'accepte que des refresh tokens liés à l'appareil, les Primary Refresh Tokens, dont la clé de session est stockée dans le TPM. Il couvre uniquement Exchange Online, SharePoint Online et Teams, sur les clients natifs Windows, macOS et iOS. Les tests montrent des contournements : un User-Agent Linux obtient un refresh token non lié, et un token du client web Teams a été rejoué depuis une autre machine.
Orange Tsai détaille la chaîne présentée contre Microsoft Edge au Pwn2Own Berlin 2026, récompensée par 175 000 dollars. Elle repose uniquement sur des bugs logiques : un contournement d'origine dans une navigation lié à Entra ID, une UXSS ignorant la CSP, un contournement du bloqueur de popups, l'auto sign-in OneAuth et une mauvaise configuration CORS sur assets.msn.com. L'exploit, développé à la main en deux mois, tient en moins de 100 lignes.
Ce guide structure un pentest Active Directory en huit phases, illustrées sur un même lab :
reconnaissance externe et énumération réseau
accès initial (poisoning, relais NTLM, coercition, password spraying, AS-REP Roasting)
énumération authentifiée avec BloodHound, adPEAS ou PingCastle
élévation de privilèges (Kerberoasting, abus d'ACL et de délégation, ESC1, ESC4, ESC8, etc.)
persistance, mouvement latéral et post-compromission (DCSync, Golden et Diamond tickets)
Chaque technique précise ses prérequis, ses limites et les outils associés, comme Certipy, NetExec ou Ligolo-ng.
La Frontier Red Team d'Anthropic a publié cinq chaînes d'exploitation construites par un modèle interne non publié contre Chrome, Safari, Android, Windows et Linux (Chrome totalisant à lui seul 62 CVE). Celle visant Linux est la plus inquiétante : une RCE root zero-click sur les serveurs disposant d'un listener multipath TCP. Le bug est une race condition dans la façon dont le code TCP IPv4 du noyau traite les demandes de connexion entrantes.
Un chercheur a soumis 13 scénarios de post-compromission AWS à 14 modèles, en associant chaque commande proposée à son événement CloudTrail. Douze modèles commencent par GetCallerIdentity. Grok refuse dans 98 % des cas, tandis que DeepSeek V4 propose une modification du compte dans 72 % des réponses. La persistance passe surtout par la création d'un utilisateur IAM et d'une access key. Un secret connu est lu dans 87 % des cas. Environ un tiers proposent de neutraliser CloudTrail ou GuardDuty. Les noms générés, comme « redteam-backdoor », offrent des pistes de détection.
Outils
DarkMoon est une plateforme open source et auto-hébergée de pentest autonome piloté par IA. À partir d'une cible autorisée, elle planifie l'évaluation et sélectionne parmi 50 agents spécialisés (web, API, cloud, Active Directory, Kubernetes, CI/CD, endpoints LLM) selon la surface détectée.
Drakkar est un outil d'analyse statique d'APK et de fichiers DEX écrit en Rust, conçu pour la recherche sur les stalkerwares et malwares mobiles. Sans jamais exécuter ni émuler les échantillons, il identifie les comportements MITRE ATT&CK for Mobile avec leurs preuves (permissions, API, strings).
VoidAccess est une plateforme open source d'OSINT et de threat intelligence orientée dark web. Une requête est envoyée en parallèle à plus de 12 moteurs de recherche Tor, des forges de code, des flux de sécurité et des sites .onion.
Rikugan est un agent de reverse engineering intégré à IDA Pro et Binary Ninja, avec sa propre boucle agentique plutôt qu'un client MCP. Il dispose de plus de 60 outils (décompilateur, cross-references, strings, types, microcode) et cartographie un binaire avant de lancer des subagents d'analyse en parallèle.
Argus est une plateforme d'opérations de sécurité open source, auto-hébergée et multi-tenant, couvrant cloud, identité, code, endpoints, réseau et Kubernetes. Huit agents IA spécialisés trient, enquêtent et chassent avec des outils en lecture seule, sans pouvoir exécuter de remédiation.
Podcasts / Vidéos
🎬 Fireship - The worst week in cybersecurity history... so far
🎧️ NoLimitSecu - RETEX du CERT-FR sur les violations de données applicatives
Conférences / Salons
🗓️ Unlock your brain (UYBHYS) - Du 6 au 7 novembre 2026 à Brest, France
🗓️ GreHack - Du 13 au 14 novembre 2026 à Grenoble, France
🗓️ European Cyber Week (ECW) - Du 16 au 19 novembre 2026 à Rennes, France
🗓️ Cyb'air Sud - Le mardi 24 novembre 2026 à Salon-de-Provence, France
Finances / Marché
🤝 🇺🇸 Corridor, couche de sécurité pour les équipes de développement AI-native, a été acquise par Cognition (l'entreprise derrière Devin et Windsurf) pour un montant non divulgué afin de renforcer Devin Security.
📈 🇮🇱 Sentra, plateforme de sécurité des données agentique (DSPM, DDR, gouvernance des accès, DLP), annonce une levée de 150 millions de dollars menée par Capital One Ventures.
🤝 🇺🇸 Dreadnode, spécialiste des tests de sécurité automatisés de modèles, applications et agents IA (jailbreaks, prompt injection), va être acquise par CrowdStrike pour un montant non divulgué.
🤝 🇺🇸 Fiddler, plateforme d'observabilité et d'explicabilité des agents IA, va être acquise par CrowdStrike pour un montant non divulgué et deviendra Falcon Observe.
Misc
Dans ses derniers documents financiers, Anthropic avertit qu'elle se rapproche d'une IA capable d'auto-amélioration récursive (RSI), c'est-à-dire d'entraîner et de mettre à jour son propre code sans aide humaine significative. Claude écrirait déjà plus de 80 % du code utilisé dans les systèmes de l'entreprise, les ingénieurs se limitant à la revue et à la supervision. Aucun modèle actuel n'aurait franchi ce seuil, mais les prochains pourraient l'atteindre. Anthropic s'engage à ne pas laisser Claude concevoir seul de futurs modèles et à maintenir une supervision humaine. Des commentateurs relèvent la concomitance avec son introduction en Bourse.
Un article de recherche affirme que GPT-6 Astra sait lire et modifier les poids bruts de réseaux de neurones, baptisant ce concept « Weight-Space Programming ». Simon Willison a reproduit la première expérience : deviner sur quel jeu (Breakout, Pong, Pac-Man, Freeway) un petit réseau a été entraîné, à partir des seuls poids. Kimi K3.1 Pro identifie Breakout en moins de dix minutes. Qwen 3.8 27B, exécuté sur son ordinateur portable, reconnaît trois jeux sur quatre, après 46 minutes à plus d'une heure de raisonnement chacun, mais échoue sur Freeway. Willison juge certaines interprétations de l'article exagérées.
Steve Huffman, patron de Reddit, a confirmé que la lecture des fils sera réservée aux comptes connectés, avec des premiers essais ce trimestre dans quelques pays hors États-Unis. L'objectif est de bloquer les robots qui copient les pages ouvertes pour entraîner des modèles d'IA, l'essentiel des accès non autorisés passant par là.
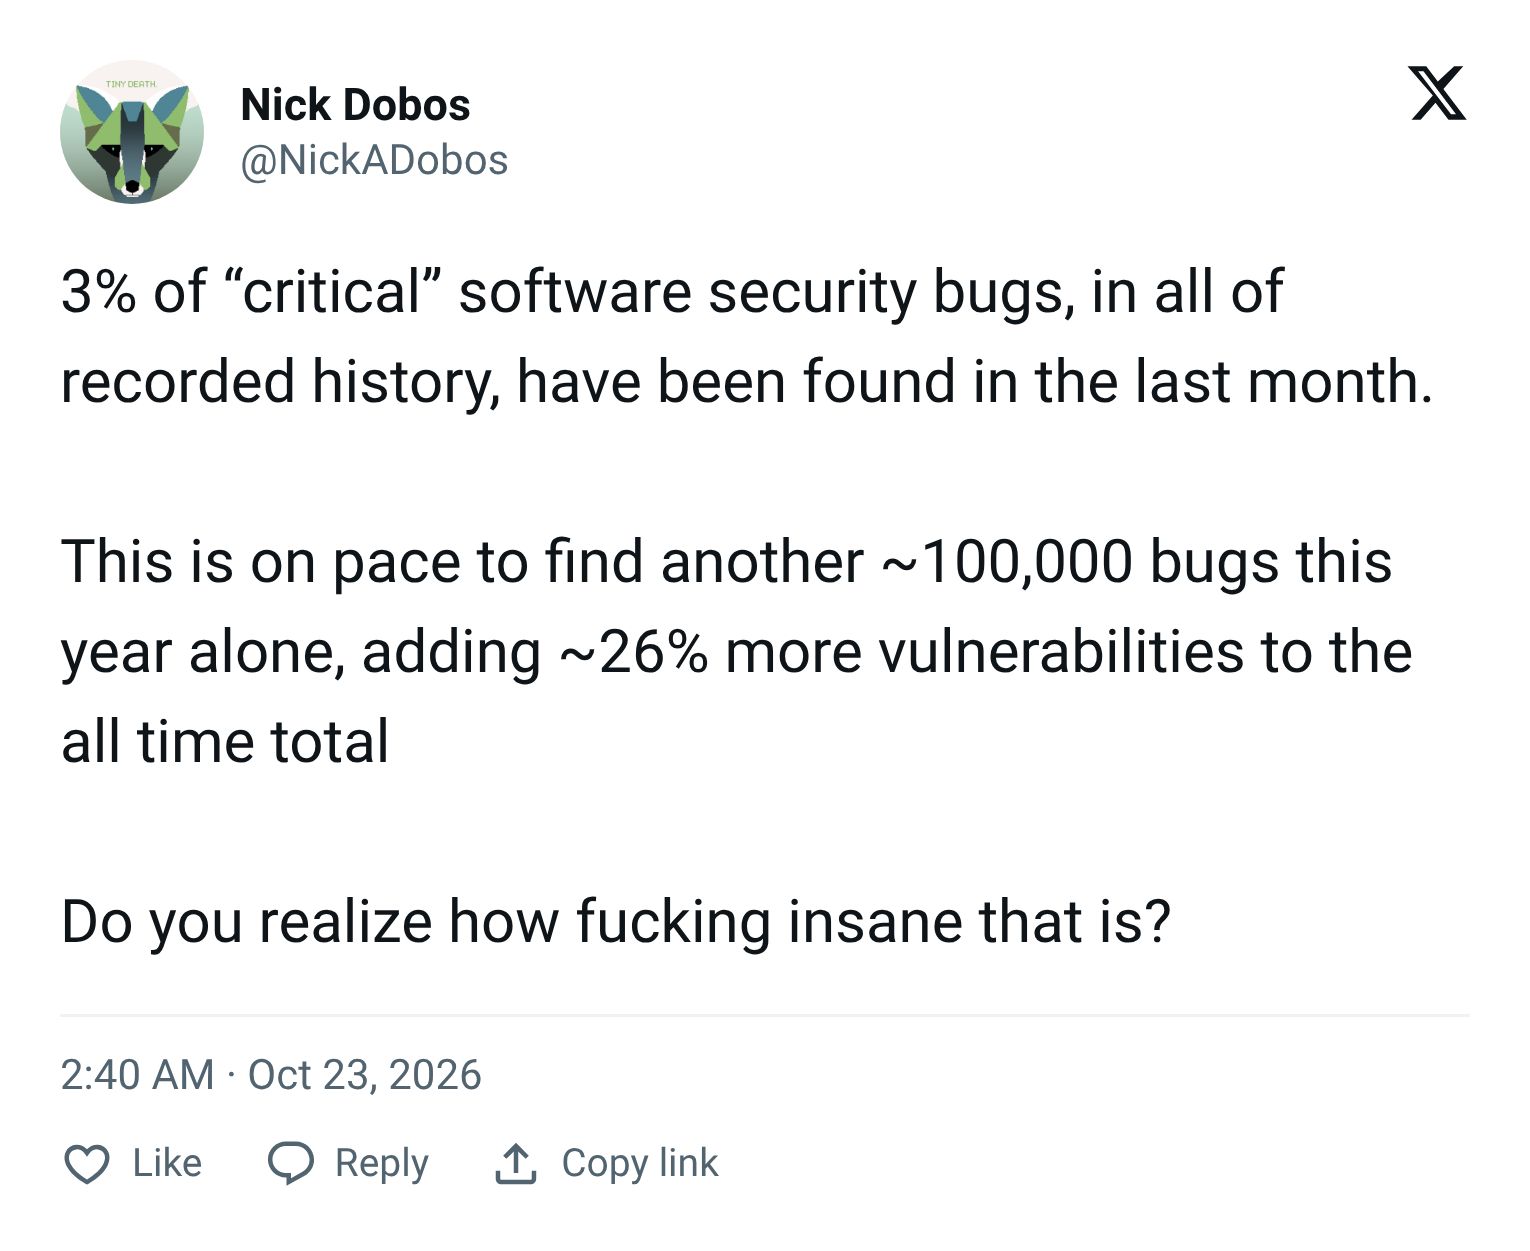
Nick Dobos affirme que 3 % de toutes les vulnérabilités logicielles classées « critiques » jamais recensées ont été découvertes au cours du dernier mois. À ce rythme, environ 100 000 nouvelles failles seraient identifiées sur la seule année en cours, ce qui ajouterait près de 26 % au total historique des vulnérabilités.
L'Assemblée nationale a adopté l'amendement I-1358 au PLF 2027, qui impose 5,5 centimes par gigaoctet envoyé vers les abonnés des FAI français, plafonnés à 15 % du chiffre d'affaires réalisé en France ou 2 % du chiffre d'affaires mondial. Aucune exemption n'est prévue pour les associations ou les logiciels libres. VideoLAN estime la facture de VLC à plus d'un million d'euros par an, en comptant chaque mise à jour de sécurité. Xavier Niel qualifie les élus d'« ignares incompétents » et OVHcloud chiffre son coût entre 23 et 70 millions d'euros annuels.
Le Danemark a mis fin au projet pilote visant à remplacer Microsoft Office par la suite open source Collabora au sein de son ministère de la Numérisation. Lancée à l'été 2025 auprès de 38 agents, l'expérimentation a été interrompue au printemps 2026 lors des élections législatives, sans reprise prévue. Les fonctionnaires signalaient des problèmes de formatage récurrents, des pages blanches inexpliquées et des dysfonctionnements du suivi des modifications, liés à l'interopérabilité entre les formats ODF et OOXML.
D'après 404 Media, Andy Yen, CEO de Proton, a qualifié de « losers » la demande d'un employé souhaitant quelques jours de pentest avant la mise en production d'un nouveau code 😯. L'entreprise suisse a installé sur les postes un logiciel mesurant la part de code généré par IA. Le CTO Bart Butler affirme que 90 % du code produit en octobre a été écrit par l'IA, en bonne partie avec Claude.
Merci de votre lecture. N'hésitez pas à transférer à un(e) ami(e) et/ou à partager sur les réseaux sociaux pour soutenir ce travail.
Bastien
